バックアップだけ残して復号鍵を失わない 保管場所・権限・復元確認を分ける
アーカイブが残っていても、内容を読めるとは限りません。対象世代、必要な鍵、認められた権限、復元先と確認結果を分け、サーバー標準機能と自社の暗号化保管を区別します。
書庫から取り出せたファイルが、読めるとは限らない
サーバーの入れ替えを終え、担当者が以前のバックアップを確認しました。保管先には、当時のデータをまとめた暗号化ファイルが残っています。ファイル名、作成日、保存容量も確認できました。ところが、それを開くための情報が退任した担当者の管理下にあり、現在の担当者には復号できる経路がありません。保管は続いていたのに、復元の準備が終わっていなかった場面です。
これは問題の仕組みを説明するための架空の場面です。特定のサーバー会社の障害や、実際の顧客事故を示すものではありません。注目するのは、データを取得できることと、その内容を読めることが違う点です。バックアップがあるという報告だけでは、どの世代を、どの鍵で、誰の判断により、どこへ復元できるかは分かりません。
この記事は、法人サイトや小さな業務システムの運用担当者が、自社で暗号化したバックアップやエクスポートを引き継ぐときの整理です。暗号方式の実装、鍵の生成コマンド、秘密値の共有方法は扱いません。既存の環境で認められた鍵管理と権限の手順を使い、分からない構成は設計担当やサービスの正式窓口へ確認する前提です。
サーバー会社が提供するバックアップと、利用者が自分で取得して暗号化するファイルも区別します。サービス側の保護方式を、利用者が直接保管する鍵の方式へ置き換えて説明することはできません。後半で紹介するiCLUSTA+の公式バックアップ案内と、別の仕組みで作った暗号化エクスポートは同じ機能ではありません。
作業を始める入口は、鍵を増やすことでも、保管先を一つに集めることでもありません。戻したい業務データと、それに必要な情報の関係を確かめることです。復元に使う世代、必要な鍵の参照先、認証と承認、復元先の条件を、一つの対象に沿ってたどります。記録には秘密そのものを書かず、正式な経路へ到達するための識別情報を残します。
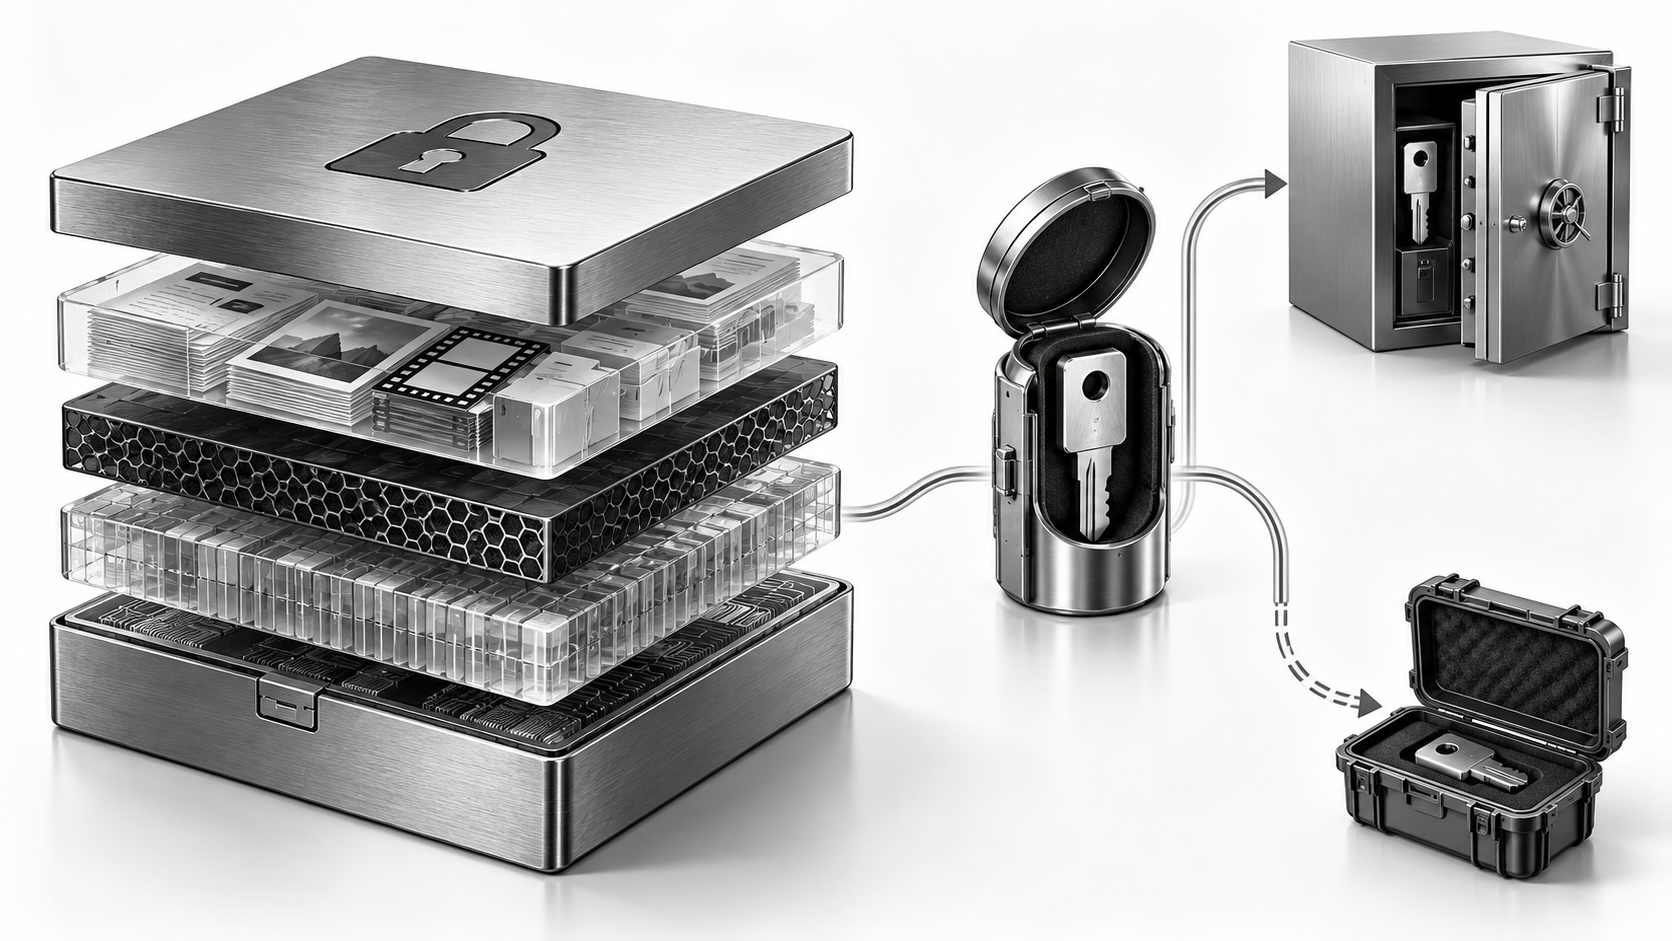
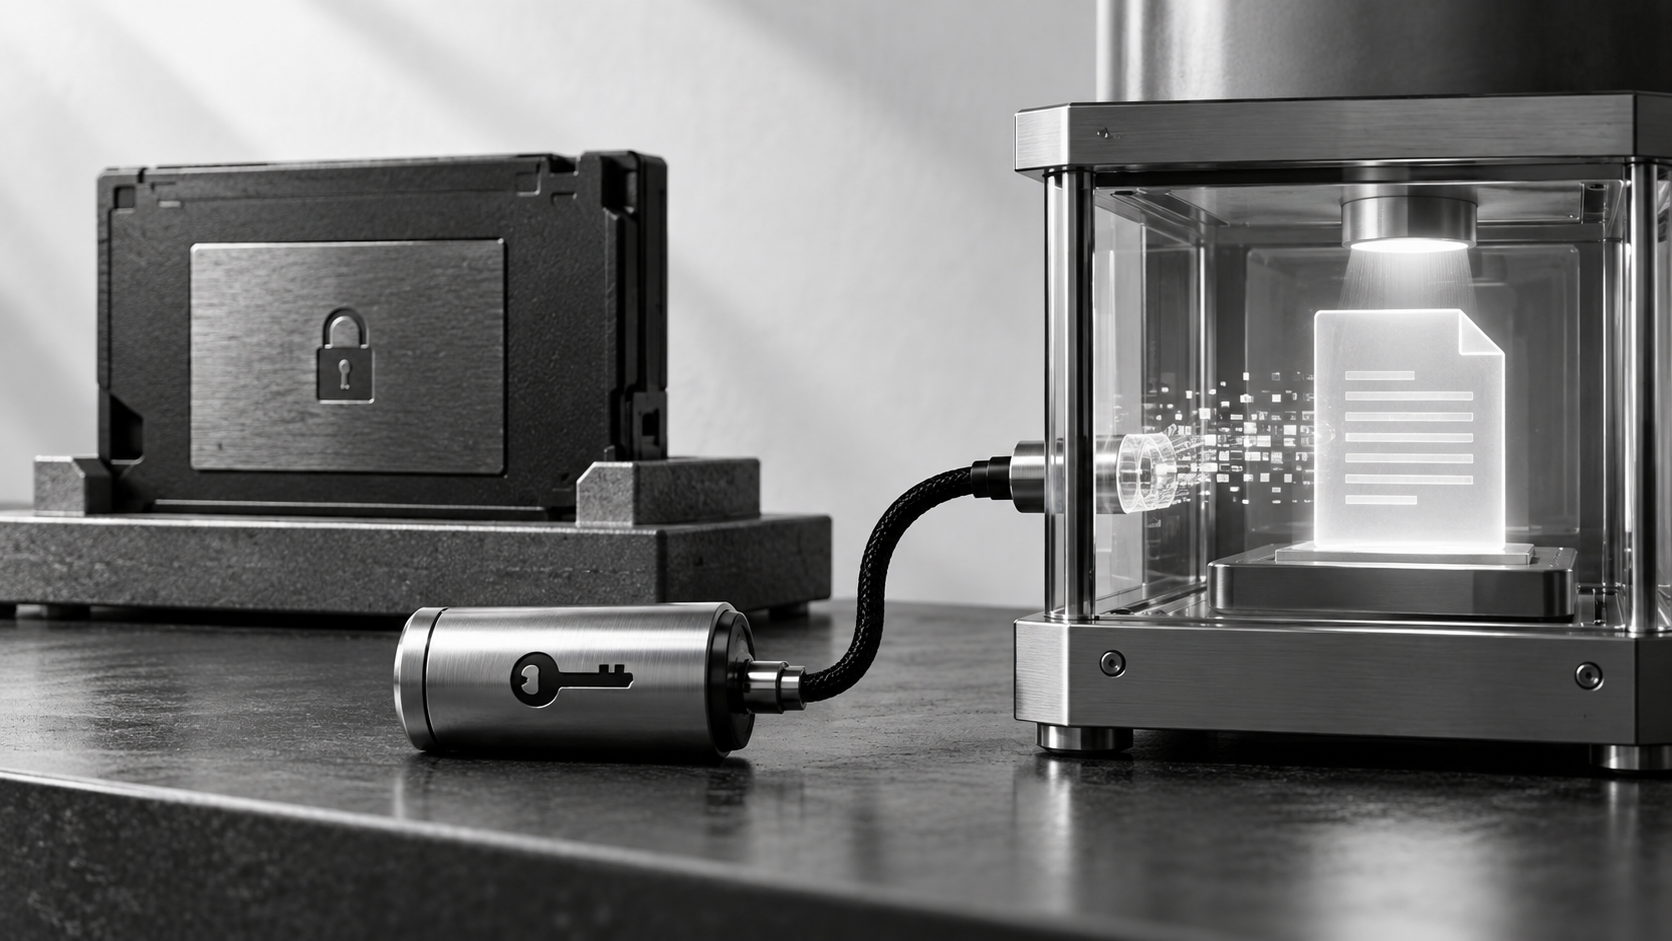
本記事の白と黒の図解では、保管されるアーカイブ、別に保管される鍵、検査する場所を分けて描きます。物理的な金庫やカプセルは概念を示す表現であり、特定サービスの設備や画面ではありません。図のきれいさや、ファイルが存在することから、復元が成功したと判断しないための読み分けを進めます。
一つの世代から、必要な鍵の参照先をたどる
調べる対象を、すべてのバックアップへ一度に広げると、似た名称のファイルが混ざります。まず、復元したい業務と、その候補となる一つの世代を決めます。何月の注文情報を戻すのか、公開サイトのどの版を確認するのかなど、内容の目的を先に示します。最新という言葉だけでは、必要な状態を指定したことになりません。
アーカイブの記録には、保管先を指す管理上の名称と、世代を識別する情報を結び付けます。暗号化したときに使った仕組み、その設定を確認できる資料、鍵を参照するための識別子も確認対象です。ファイルの拡張子だけで方式を推定したり、同じ日付の鍵を機械的に対応させたりしないでください。対応関係が不明なら、未確認として保留します。
NISTの鍵管理勧告は、鍵の台帳で所有者や用途、識別情報を管理する考え方を示しています。台帳と、秘密鍵そのものを保管する場所は同一とは限りません。本記事の記録例も、参照先と責任者を残すためのもので、秘密値を広く閲覧できる文書へ貼る提案ではありません。復号に必要な情報が失われると、暗号化データの回復ができなくなる場合があります。
説明用の記録では、対象を顧客台帳の月次エクスポート、候補世代を社内の管理番号、鍵の参照先を承認された保管庫の管理名として書きます。ここで実際の保管庫へのアクセス情報や鍵文字列を記事へ載せる必要はありません。実務でも、対象を照合する記録と、秘密へのアクセスを許す情報を分ける設計を担当者へ確認します。
対応関係を確かめるときは、元の環境が残っているかも見ます。暗号化処理を行ったアプリケーションの設定、利用者の管理記録、作成時のログなど、認められた資料を照合します。古い担当者の記憶だけで決めたり、似た鍵を順番に試した結果を正式な対応表へ書いたりしません。調査に必要な閲覧も、既存の権限と手続きの範囲で行います。
一覧の空欄は、担当者名、鍵の参照先、復元対象のいずれが不明なのかに分けます。未確認の欄へ推測を入れるより、誰へ確認するかを示した方が引継ぎに役立ちます。一つの世代でつながりを確認した後、同じ方式で作られた別の世代にも当てはまるかを調べます。最初の一件の成功から、すべての過去データが読めると広げないことが重要です。
新しい鍵へ移した後も、古い世代との関係が残る
運用中の暗号化処理を新しい鍵へ切り替えたとき、古いバックアップの扱いは別の確認事項です。今から作るデータが新しい設定で保護されることと、既に保存したデータが新しい鍵で読めることは同じではありません。自動的に移行するか、古い鍵との関係を残すかは、使っている方式に依存します。
世代の境界を示すには、切替日だけでなく、どの処理から変更されたかを残します。定期エクスポートの設定を変えた場合と、外部保管先の暗号化設定を変えた場合では、影響する対象が異なります。作成時刻が近くても、処理の開始時点や保存方法が違うことがあります。変更の対象を確認せずに、日付だけで旧鍵と新鍵へ振り分けないでください。
新しい鍵で試験用データを読めても、旧世代を試験したことにはなりません。保存を続ける旧世代から、正式に許可された確認対象を選び、その対象に必要な経路を確かめます。保管期限や復元対象が異なる世代は分けて扱います。すべてを一つの合格欄にまとめると、試していない範囲が見えなくなります。
保管を続ける理由も必要です。契約や社内方針によって残すデータ、業務上の復旧に必要なデータ、期限を過ぎて処分対象となるデータでは、判断する担当が違うことがあります。本記事から一律の保管年数は決めません。保管の必要性と、実際に読むための準備を、それぞれの責任者へ確認します。
世代の図では、いくつかの層になったアーカイブと、別の場所に保持される鍵のカプセルを描きます。層の数は保管日数や契約上の世代数を表しません。どの層に何が必要かを分ける概念図です。サービスの世代数を確認する場合は、図ではなく、そのプランと機能の現在の公式資料を見てください。
切替作業の完了記録には、新しい保護が有効になった範囲と、旧世代の回復確認が終わった範囲を別々に記します。古い鍵の今後の扱いが未決なら、その状態を残します。新しい鍵への切替が成功したからという理由だけで、以前の鍵や関連資料を整理対象として削除しないよう、変更と廃止の判断を切り離します。
保管する人、使える人、復元を認める人を区別する
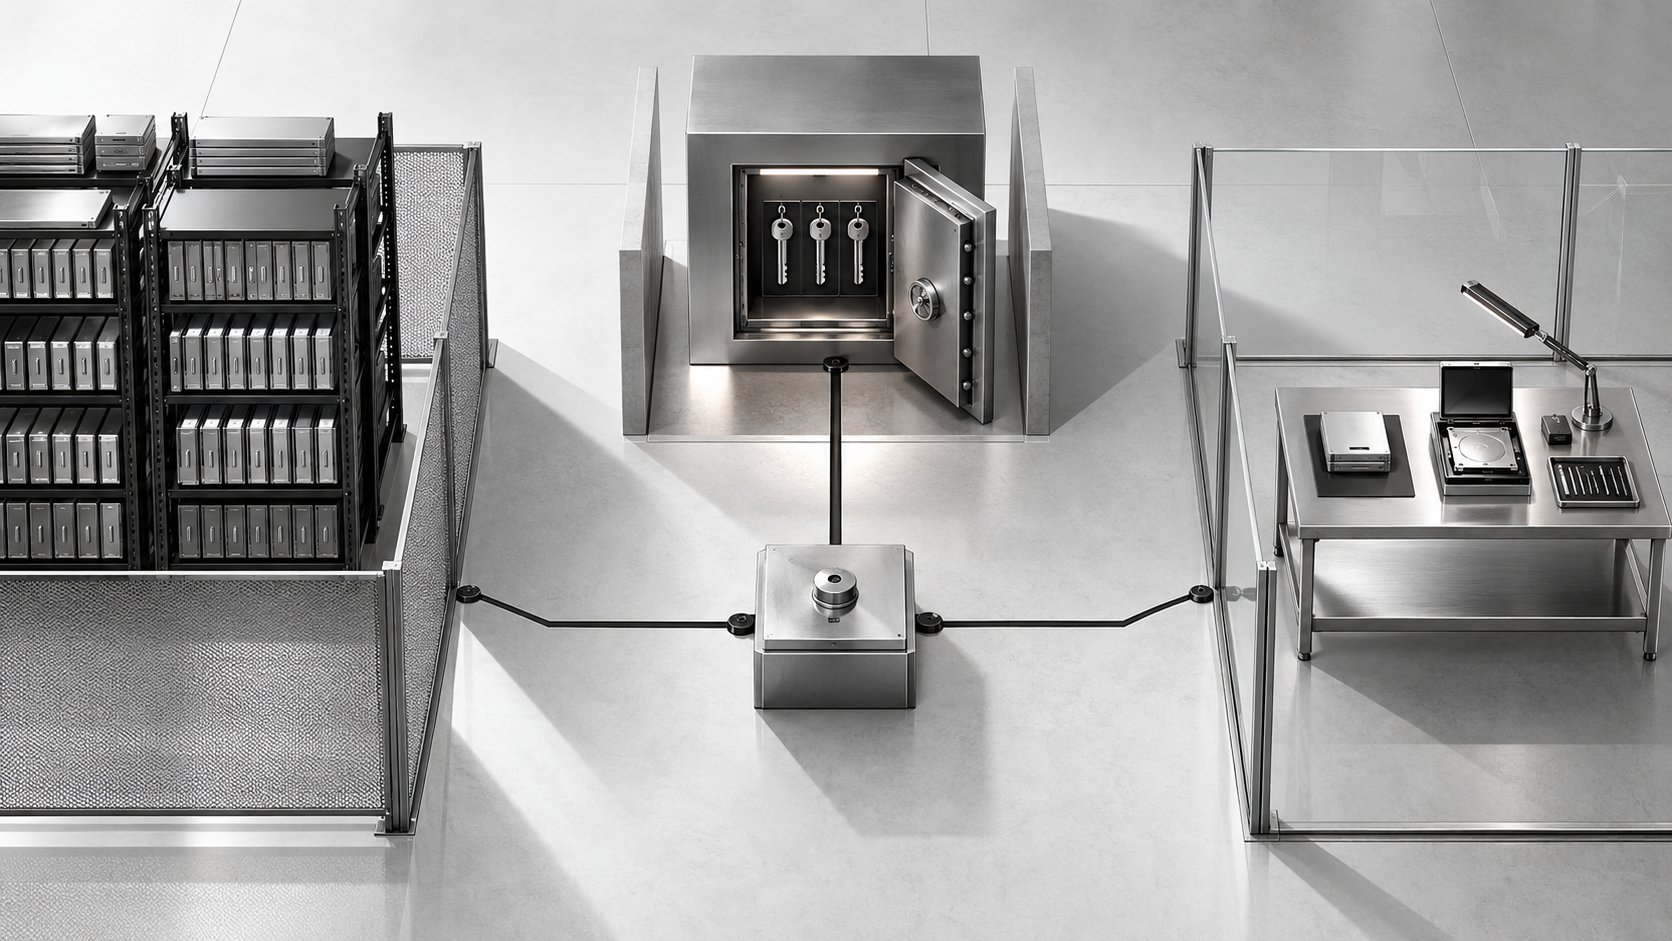
バックアップを取り出す権限がある担当者と、鍵を扱う権限がある担当者は、同じとは限りません。さらに、顧客データを復元環境へ戻すことを認める担当者が別にいる場合もあります。三者が違う構成自体は不具合ではありません。緊急時にどの順で連絡し、何を確認して作業へ進むかが未定なことが問題になります。
保管担当には、どのアーカイブが対象で、正式な取得方法が何かを確認します。鍵の管理担当には、その対象で必要となる鍵の参照先と、許可される利用方法を確認します。業務の責任者には、復元する範囲、利用目的、復元先で扱ってよいデータを確認します。ファイルを受け取れたことを、復元の承認を得たことへ読み替えません。
作業記録の役割欄を、管理者という一語だけにすると、どの管理者かが曖昧になります。説明用の例では、保管庫の管理者、鍵管理の窓口、顧客台帳の業務責任者、復元試験の実施担当を分けます。実際の組織で全員を別人にしなければならないという規則ではありません。同じ人が兼務する場合も、どの判断で何を行ったかは分けて残します。
引継ぎ相手が複数いるときは、連絡先を単なる名前の列にしないようにします。不在時の正式窓口、確認すべき対象、返答を待つ条件を記録します。個人の私用連絡先や個人保有の認証だけに依存している場合、組織の認める経路へ移すための相談が必要です。記事を根拠に他人のアカウントへ入ったり、資格情報を共有したりしてはいけません。
承認する人が鍵の秘密値を知っている必要はありません。何のデータを、どこへ、誰が戻すのかを判断でき、作業担当は認められた方法で必要な操作を行える構成を目指します。説明資料に秘密値を添付すると、確認対象を広げるつもりで秘密の配布先まで広げてしまいます。記録の公開範囲は、対象の機密性に合わせて限定します。
役割を分ける図解では、アーカイブの領域、鍵の領域、検査する机を別々に描き、その間に確認の経路を置きます。空間的に離して描いているのは責任の違いを示すためで、設置距離やネットワークの構成を規定しているわけではありません。正式な設計と権限の資料に置き換えて読み、実環境へ勝手に構成を追加しないでください。
ログインできたことと、必要な鍵を使えることは違う
管理画面へログインできれば、復元に必要な操作がすべて許可されているとは限りません。保管先を閲覧する権限、対象を取得する権限、鍵を利用する権限、復元先へ書き込む権限は別々に設定されることがあります。どこで確認できたかを分けると、途中で止まった理由を説明しやすくなります。
認証と承認の資料には、正式な入口と、操作を実行する担当の役割を記します。秘密情報を含む画面の画像や、認証のコードを記録へ貼る方法は避けてください。手順書が必要な場合は、組織が認める保護された文書の作り方に従います。この記事は資格情報の受渡しを指示するものではなく、経路が現在も使えるかを確かめるための質問を示しています。
二要素認証を使う環境では、主担当者が不在のときの正規の対応も確認します。代替担当が自分の権限で必要な手続きへ進めるか、管理窓口に確認を求める必要があるかを調べます。認証を省略する、本人の代わりに確認コードを受け取る、保護を無効にすることを、復旧を早めるための当然の手順にはしません。
現在の担当者が、許可された方法で対象を確認できるかを試験計画へ含めます。以前の担当者だけで成功した試験は、交代後の経路を確認した記録ではありません。担当が変わった場合は、どの部分を引き継ぎ、どの確認が残ったかを示します。権限を増やす必要があるなら、その判断は既存の変更手続きで行います。
操作が拒否された場合、鍵がなくなったとすぐに結論付けません。権限の範囲、対象の指定、認証の状態、サービス側の状態など、原因が複数あり得ます。一方、権限の問題だと決めつけて強い権限を付け足すのも適切ではありません。認められたログと窓口を使って切り分け、未確認の段階では復元可能と報告しないことが大切です。
経路の記録は、成功だけでなく止まる条件も役立ちます。対象が照合できない、申請の対象と取得対象が違う、第三者の承認が必要、秘密が漏れた疑いがあるなどの場合は、作業を保留する条件になります。進めない理由が明確なら、担当者は不明な対象へ何度も試行を重ねず、適切な相手へ状況を渡せます。
復元試験は、戻す場所と触らない場所を先に決める
復元できるかを確かめるために、本番の保存先へ直接戻す必要があるとは限りません。試験として何を確認するかを決め、承認された確認環境を使います。本番の顧客データを上書きする、公開サイトへ古い版を出す、実際の利用者へ連絡が送られるといった影響は、試験の目的とは別の問題です。対象を戻す前に、影響する経路を確認してください。
確認環境という名前が付いていても、安全に分離されているとは断定できません。外部の通知先、決済や受注の接続先、メール送信、公開されるファイルなど、戻したデータの利用先が残っていないかを設計担当へ確認します。試験のために本番の設定をそのまま複製すると、データを読めた後に別の作用が起きる可能性があります。
復号の確認と、システムとしての復旧確認も段階を分けます。保護されたファイルを正しく読めるかを確認した段階では、業務の処理や画面が正常に動いたとは限りません。逆に、試験画面が起動しても、必要な世代のデータが入っているかは別の確認です。何の合格を報告するかを、試験を始める前に決めます。
説明用の試験計画には、対象アーカイブの管理番号、許可された試験先、確認する内容、実施担当、承認の記録を結び付けます。必要な鍵の参照先は記載しても、秘密値を計画書へ書き込む必要はありません。対象の指定と、秘密の取得経路を分け、正式な権限で進められる担当へ作業を割り当てます。
対象に個人情報や機密情報が含まれる場合、試験だから自由に取り出してよいわけではありません。利用目的、閲覧する人、保持する期間、試験後の扱いを、組織の定めへ照合します。ダミーデータで確認できる部分と、実際の世代を確認しなければ分からない部分を分ける相談も必要です。本記事はデータの持ち出しや第三者提供を許可するものではありません。
試験で使う確認項目は、画面が開いたという一行にまとめないようにします。必要なファイルを読めたか、確認対象の世代と一致したか、アプリケーションが扱える形式か、業務担当が内容を確認したかなど、目的に沿って項目を選びます。暗号化解除に成功したことと、取り出した内容が完全で安全なことを混ぜないでください。
不明なファイルや改変の疑いがある対象については、通常の復元試験と事故対応を区別します。安全性を判断できないまま一般の確認環境へ展開しないでください。セキュリティ担当や正式窓口へ状況を渡し、対象を扱う方法を判断してもらいます。ファイルを読めるようにすることだけを目的に、保護や監査の仕組みを止めないことが重要です。
図解の検査室は、アーカイブと鍵がそろっていても、復元後の確認が残ることを示します。透明な箱にデータが入った絵から、実際の復元試験に合格したと読み取らないでください。試験の結果は、対象、環境、実施条件、確認した内容を含む記録で示します。本文の判断を画像の成功イメージへ置き換えないための区別です。
止まった場所を残すと、鍵の紛失と権限の問題を分けやすい
試験が止まったとき、まず残すのは推測した原因ではなく、どの段階まで進めたかです。保管先へ到達できなかった、対象の取得を拒否された、鍵の参照先を照合できなかった、認められた復号操作でエラーになった、復元した内容を業務担当が確認できなかったなど、止まる位置によって次の確認先が違います。
記録には、対象の管理番号、試験環境、担当の役割、実施時刻、確認できた結果を示します。画面に表示されたエラーを残す場合は、秘密、個人情報、接続情報などが含まれないかを確認し、組織の認める保護された記録方法を使います。相談しやすくするために、そのまま公開チャットや外部サービスへ貼り付ける必要はありません。
鍵が見つからないという報告にも、台帳に参照先がない、参照先へアクセスできない、鍵の対象が違う、正式な管理窓口が所在を確認できないという違いがあります。どれも、秘密値を別の場所から勝手に集めてよい理由にはなりません。現在の証拠で分かる範囲を示し、保管責任者や設計担当へ確認を求めます。
前回成功したという資料がある場合、その条件と今回を比較します。担当者、対象世代、認証、鍵の状態、試験環境など、変わった部分を整理します。前回の成功が現在の条件へそのまま当てはまるとは限りません。一方、違いをすべて障害と決めるのではなく、実際の失敗と関連する可能性を担当者へ確認していきます。
復号できなかったからといって、元のアーカイブを削除したり、既存の鍵を上書きしたりしません。調査対象を残し、変更が必要なら別の承認を得ます。同じ対象へ繰り返し操作すると状態やログが変わり、最初の問題が分かりにくくなる場合があります。再試験は、修正した条件と、再確認する範囲を決めて行ってください。
原因を調べる担当が変わるときは、結果の一覧に、未確認事項と保留した操作を添えます。実施した操作の説明と、これから提案する操作を混ぜないことが重要です。復元を試みたという言葉だけでは、対象の取得までなのか、復号までなのか、書込みまで行ったのかが伝わりません。確認された事実を狭く記録する方が、次の担当の判断に役立ちます。
報告の編集例としては、候補世代は取得済み、鍵の対応は管理窓口へ照会中、復号と復元先への書込みは未実施という書き方が考えられます。これは実際の事故報告ではありません。行われていない作業を成功や失敗へ埋めず、どの確認が次に必要かを示すための例です。未取得の情報は未取得のまま残します。
サーバー標準のバックアップと、自社の暗号化保管を混ぜない
法人向けサーバーを検討するとき、バックアップという名称だけで自社の回復計画を決めないようにします。サービスが対象にするWeb領域やデータベースと、自社でエクスポートして別に保管するデータは、作成方法も復元経路も異なる場合があります。どちらの説明を読んでいるかを、機能名と対象で区別してください。
本記事の広告先であるiCLUSTA+は、公式案内でWeb・データベースの自動バックアップと管理パネルからの復元を説明しています。遠隔バックアップも別の案内として示されています。これらの紹介から、利用者がAWS KMSを管理できるとか、自社で作った暗号化ファイルの鍵をサービスが必ず保持していると推定することはできません。
公式のデータ復旧オプションには、復旧できる日付、申込期限、作業時間、対象範囲などの条件が書かれています。通常のバックアップ機能と同じ条件だとは扱いません。現在の契約でどの機能を使えるか、希望する対象が含まれるかは、正式な資料と窓口で確認する必要があります。サービスの存在を、すべてのデータが必ず戻る保証へ広げないでください。
確認の質問を作る場合は、対象を示して聞きます。公開サイトのファイル、利用中のデータベース、自社で暗号化したエクスポートのうち、何を戻したいかを分けます。さらに、必要な世代と、戻した後の確認を担当する人を示します。バックアップありますかという質問だけより、対象外の部分を見つけやすくなります。
利用者が直接鍵を管理しないサービスであっても、現在の契約と認証で復元手続きへ進めるかは確認対象です。外部委託先が契約や管理者の窓口を持っている場合は、事故時に誰が申請するかを確認します。サービス会社の内部的な鍵管理を推測するのではなく、利用者に提供される正式な復元経路を調べます。
反対に、自社の暗号化エクスポートを使う場合は、サーバーの管理画面だけでは、その鍵の参照先が分からないことがあります。エクスポートを作った処理の設計と、自社の鍵管理記録を照合します。サーバーを変更すれば、この参照関係が自動で整理されると考えないことが重要です。移転計画の中に、自社が責任を持つ回復準備を残します。
比較の目的は、バックアップ機能の数を競わせることではありません。自社の対象と必要な回復経路が、サービスと社内運用のどちらに属するかを見つけることです。サービス側へ確認する項目と、自社の担当者へ確認する項目を分ければ、問い合わせの返答を別の仕組みへ誤って当てはめずに済みます。
相談先を選ぶなら、回復したい対象を言葉にしてから
法人サイトの置き場所を検討し、サーバーのバックアップと復元の案内を確認したい場合、公式サービスの説明を読む入口が役立ちます。この記事にはiCLUSTA+への広告リンクがあります。紹介の対象はサーバーと公式に説明されている機能であり、この記事の鍵台帳や試験計画がサービスの標準機能として提供されるという意味ではありません。
相談前には、移したいサイトとデータベース、必要な過去の状態、自社で作っている別の保管物を分けます。個人情報や機密情報の中身を問い合わせへ添付する必要はありません。正式な窓口が求める範囲に従い、対象の種類と確認したい条件を伝えます。鍵の秘密値や管理者の資格情報を広告先の一般窓口へ渡すような提案ではありません。
どのプランを選べばよいかは、バックアップという一つの機能だけでは決まりません。利用したいアプリケーション、容量、契約条件、管理の担当、復元の範囲など、実際の要件を照合します。この記事はプランの優劣ランキングや、特定の契約で復元が成功する保証を示していません。現在の条件を公式資料で確認してください。
まだ鍵の参照先や対象世代が分かっていない場合、先に契約を変えれば解決するとは扱いません。現在の環境で何が未確認かを整理し、既存の管理窓口や委託先へ問い合わせる作業が残ります。広告のリンクを使わずに、既存の正式な契約先へ確認を続ける選択もあります。必要な調査と商品選びを一緒に完了させようとしないことが大切です。
本記事の商材確認は、掲載先と当日の広告条件を確認して行っています。広告の成果条件は、利用者へ提供される機能や契約料金を証明するものではありません。掲載の都合で、回復機能の限界や、利用者が管理する範囲を小さく見せないように区別します。契約や申込は、必要な条件を読者自身が確認したうえで判断してください。
引継ぎでは、元担当者を呼ばなくても確認できる範囲を見る
引継ぎ資料の受領と、実際に確認できることは違います。手順書を受け取っていても、参照先が旧担当者の個人領域だったり、管理窓口がすでに変わっていたりする場合があります。新担当者が、自分の認められた権限と現在の窓口で、どこまで確認できるかを整理します。資料が届いたことだけを、引継ぎ完了にしないでください。
説明用の引継ぎ順序は、対象の照合、保管先の確認、鍵の参照先の確認、試験計画の確認、必要な範囲での実施です。これは一律の操作手順ではなく、確認する関係を並べたものです。実際の操作は既存の正式な手順に従います。資料の順序と、権限を持つ人が操作する順序が異なる場合もあります。
元担当者のアカウントを借りて成功した結果は、新担当者の経路を確認した証拠にはなりません。元担当者が説明することと、新担当者が正規の権限で操作できることを分けます。アクセスが足りないなら、権限の付与と承認を正式に相談します。引継ぎを急ぐために、秘密の受渡しを日常のメッセージへ移す必要はありません。
委託先が変わるときは、契約の担当と技術の担当の両方へ照合します。バックアップの保管がどちらの契約に属するか、契約終了後に利用できる窓口は何か、必要な資料を誰が保持するかを確認します。本記事から契約終了後のデータ保管や鍵の返還を一律に決めることはできません。未決の条件は、新旧双方の合意事項として残します。
担当が不在になった状態を想定する場合も、実際に権限を失わせたり、鍵を停止したりする必要があるとは限りません。計画の中で、代替窓口へどの情報を示すか、何の承認を待つかを確認できる部分があります。実環境の状態変更が必要な試験は、別に許可と復旧方法を準備してください。机上で確認した部分と、実施して確かめた部分を分けて報告します。
残す資料は、文章の量より、現在の対象へたどれることが重要です。管理番号から対象世代へ、対象世代から必要な鍵の参照先へ、参照先から担当窓口へ進めるようにします。古い資料を削除して新しい手順だけを残すと、過去世代の対応が消える場合があります。現行用と過去世代用の資料を見分けられる状態で保管します。
引継ぎの完了欄には、未確認事項も付けます。対象の読み取りまで確認したが業務の照合は未実施、旧世代のうち一部は参照先を照会中、正式な復元試験は次の承認待ちなどです。完了の一語で未実施を覆わず、次の担当が何を判断するかを残します。その記録があれば、過去の成功を現在の権限の証拠として使わずに済みます。
クラウドの説明は、対象のサービスと資源へ戻して読む
クラウドの公式資料には、暗号化方式や鍵の扱いが詳しく説明されているものがあります。ただし、別のサービスの説明を現在の契約へ当てはめることはできません。クラウドという共通の呼び方でも、バックアップを管理する仕組み、保護する資源、鍵の所有と操作の範囲は異なります。
例としてAWS Backupの公式資料は、対象資源と管理方式により暗号化や鍵への依存が異なることを説明しています。すべてのバックアップに一つの鍵を当てればよいという意味ではありません。AWSの環境で判断するなら、対象資源と該当する公式仕様を照合します。この説明はAWSの例であり、iCLUSTA+の提供機能を示すものではありません。
運用担当が作る説明には、サービス名だけでなく対象を指す欄を付けます。どの保管物、どの資源、どの契約や管理単位についての説明かを示します。参照資料が正しくても、別の対象へ読み替えれば結論は変わります。資料の更新日と、自社の構成を確認した日も区別して残すと、仕様変更と自社の変更を分けて追いやすくなります。
説明の対象が自社のアプリケーションによる暗号化なのか、保管サービスによる暗号化なのかも確認します。どちらか一方の設定を確認しただけでは、もう一方が存在しないと証明したことにはなりません。二つの仕組みが重なっている場合、必要な経路を設計担当へ確認します。記事から実環境の内部構成を推定しないでください。
資料を読んで分からなかった部分は、問い合わせとして残します。対象の回復に必要な権限は何か、利用者が保持する情報は何か、鍵の扱いを変えるとどの保管物へ影響するかなどです。推測した図を正式な構成図へ混ぜないようにします。現在の資料で確認できないことを、一般的なクラウドの機能という理由で確定しない姿勢が必要です。
使わなくした鍵を、すぐ削除してよいとは限らない
鍵を使わなくする変更と、必要な鍵を消す変更は、同じ整理作業ではありません。新しいデータへ使わなくなっていても、保存中の古い世代を読むために必要な場合があります。状態を変える前に、関連する対象、保存の理由、回復確認の範囲を調べます。名称に旧や不要と付いていることだけでは、削除の判断材料になりません。
AWS KMSの公式資料は、鍵の削除と無効化を区別し、削除が暗号化データを回復できなくする可能性を説明しています。削除には待機状態が設けられますが、その存在は気軽に削除してよい理由ではありません。鍵の種類や構成による例外もあるため、ここではAWSの注意点として扱います。別の製品にも同じ待機期間があるとは読み替えません。
本記事は鍵を削除する操作や設定値を案内しません。実際の廃止は、使っている製品と方式の正式な手順に従い、対象の影響と承認を確認して行います。無効化も無影響とは限りません。必要な処理が停止する可能性を含め、変更として評価する必要があります。可逆に見える操作でも、試験と戻し方の確認を省略しないでください。
削除を提案する記録には、対象鍵の識別情報、その鍵へ依存する対象をどこまで調べたか、残る未確認事項を付けます。最近の運用で使っていないという観察と、保存中の世代が依存していないという確認は違います。担当が違う業務の保管物もあるなら、関係者へ照合します。管理画面の表示だけで、すべての用途を把握したと判断しないことが重要です。
承認の対象も具体的にします。あるアプリケーションから利用を外す承認、鍵の状態を変える承認、鍵そのものを破棄する承認は分けて扱います。予定表に整理と書かれているだけでは、不可逆な操作を認めた記録になりません。実施担当が迷ったら保留し、何の変更を認められているかを確認してください。
鍵が漏れた疑いがある場合は、通常の整理とは別の事故対応です。古いデータを読む準備が必要だからという理由で、危険な状態をそのまま使い続ける判断を記事から行わないでください。セキュリティ担当や正式な窓口へ状況を渡し、データの保護と回復の両方を考えた対応を決めます。保存の都合と、漏えい時の対応を同じ手順にまとめないようにします。
廃止の後には、対象の状態を確認した担当と記録を残します。実施したという連絡だけでは、予定した対象へ操作されたか分かりません。廃止の対象と、今後保持するものを照合し、残る保管物の回復経路がどうなったかを記します。秘密の値を証拠として記録する必要はなく、識別情報と正式な作業結果を結び付けます。
保管期限が終わるときは、データと関連資料を一緒に照合する
復元準備を続ける期間は、長ければ長いほどよいと決めるものではありません。何を残す必要があり、いつまで利用できる状態にしておくかを、業務と管理の責任者が判断します。保管物が増えると、秘密、権限、参照資料、試験記録の管理対象も増えます。期限を過ぎたデータを惰性で残す判断も、必要なデータを早く消す判断も避けるための整理が必要です。
保管方針を確認するときは、データの種類と目的を分けます。業務の回復用、過去の記録を確認するための保管、契約上の保存など、理由が違えば判断する担当も違う場合があります。本記事から法定保存期間や契約上の期限を決めません。正式な担当へ確認し、適用される方針がどの資料かを残します。
処分の予定がある世代には、他の対象との依存も調べます。同じ鍵を複数の保管物が使っている構成なら、一つの世代を処分することと、その鍵を廃止することは別の判断です。逆に、対象を消した後に参照記録だけが残り、現存しない保管物を復元候補として扱うことも避けます。データの所在と台帳の状態を照合してください。
処分するデータの識別には、内容と世代を使います。似た名称の最新ファイルだけを残すと、必要な過去世代の扱いを誤る可能性があります。実施前に対象一覧を確認し、処分対象と保持対象を分けます。どの資料を根拠に決めたか、誰が承認したか、変更される参照記録は何かを、作業の範囲へ含めます。
試験用に取り出したコピーの扱いも忘れないようにします。元の保管物は方針どおり残っていても、試験環境や担当者の作業領域に別のコピーが残る場合があります。必要な作業が終わった後の扱いを試験計画に含め、担当者が正式な方法で確認します。試験に成功したからという理由だけで、複製を自由に残すことはできません。
資料の廃止には、後から作業を説明できる記録の扱いもあります。秘密情報と、承認や対象の識別情報は同じではありません。廃止した鍵の秘密値を監査資料へ移すのではなく、操作の対象と結果が分かる必要な記録を正式な方針で残します。何を残すかは、記録の目的と閲覧範囲に応じて判断してください。
将来の担当者が一覧を見たとき、保持中、処分予定、処分済み、確認待ちを見分けられる状態が望まれます。空欄を処分済みと扱わず、保留の理由と確認する相手を示します。必要な状態が変わったら、関係する保管物と参照資料へ反映します。台帳の見た目を整えることより、現在の対象を正しく指せることを優先します。
完了報告は、どの世代をどこまで確かめたかで書く
最終的な報告を、バックアップ確認済みという一語にしないようにします。保管されていること、取得できること、対応する鍵を使えること、復号した内容を読めること、業務として使えることは別の確認です。対象ごとに、実際に確かめた段階を示します。試験していない項目を、前の段階の成功で埋めないでください。
説明用の完了例では、対象を顧客台帳の候補世代、確認環境を承認された試験領域、作業を正規の担当者による読み取り確認として示します。内容の照合は業務責任者が確認した範囲だけを記録します。旧世代の一部に参照先の確認待ちがあるなら、それも残します。これは実際の復元結果ではなく、報告の範囲を狭く書くための編集例です。
取得に使った対象と、確認結果に書いた対象が同じかも照合します。最新のアーカイブを試験した後、月次の過去世代も問題なしと報告すると、確認していない範囲が混ざります。管理番号や試験記録を対応させ、実施した世代を追えるようにします。機密性のある識別情報は、組織が定める保護された記録先で扱ってください。
検査担当と業務担当の返答が異なる場合、その違いを残します。技術的には読み取れたが必要な内容が足りない、対象世代は合っているが業務の利用には追加の処理が必要など、どちらか一つの成功だけでは終わらない場合があります。担当者へ確認し、残る作業と判断の窓口を示します。復号の成功を、業務再開の許可に広げません。
変更後の確認が必要になる場面も整理します。暗号化の設定、保管先、権限、担当者、利用するアプリケーションが変わったとき、以前の試験条件が現在と同じかを見ます。本記事から一律の試験回数や周期は決めません。業務への影響と変更内容を踏まえ、正式な計画で必要な範囲を確認してください。
監視や通知の画面には、何の状態を表しているかを付けます。バックアップ処理の実行が成功したという通知は、必要な過去世代の復号と業務の利用まで確認した通知ではありません。通知の意味を狭く読むと、次に必要な試験が見えやすくなります。画面を開けたことを、データの回復確認済みと報告しないことが重要です。
引継ぎ資料の最後には、次に確認する条件と、止める条件を示します。鍵の対応が不明、対象世代が違う、認証の経路が使えない、復元先の影響が判断できない場合は、正式な確認が必要です。進められる対象と、保留する対象を分けておけば、一つの問題を理由にすべてを削除したり、未確認の対象へ試行を広げたりせずに済みます。
冒頭の場面へ戻ると、残っていたのは読めることが確認されたデータではなく、保管されていたファイルです。その違いに気づいた時点で、作業を止める理由と、調べる経路を整理できます。データ、必要な鍵、使う権限、復元先、確認する担当をつなぐことが、本記事で用意した回復準備です。画像の検査室が完成して見えても、実務の完了は対象と結果の記録で示してください。
鍵の保管とバックアップで迷いやすい境界
バックアップファイルが存在すれば、復元できると考えてよいですか。
存在を確認したことと、内容を読めることは違います。暗号化している場合は、必要な鍵と認められた利用経路も関係します。対象世代、復元先、実際に確認した内容を分けて報告してください。
読み取りの成功だけでは、業務に必要な内容や動作まで確認したとは限りません。どの段階を確かめる試験かを事前に決め、未実施の部分は未実施として残します。
鍵を台帳に書いておけば、引継ぎは完了しますか。
台帳に残す識別情報と、秘密値を分けてください。ここでの台帳は、対象と正式な参照先へたどるための記録です。公開文書や一般のチャットへ秘密を写す提案ではありません。
新担当者が自分の正式な権限で必要な経路を確認できるか、対象の世代と鍵の対応が分かるかも確認します。資料を受け取ったことを、回復できることの証明にしないでください。
新しい鍵へ切り替えたら、古い鍵は不要ですか。
今から保護するデータと、既に保存した世代の依存は別の確認です。方式によって古い鍵や関連情報が必要な場合があります。旧世代の回復準備と、廃止の対象を正式な担当へ照合してください。
旧という名称や、最近使っていないという観察だけでは削除を認めたことになりません。削除や無効化は、製品の仕様と組織の変更手続きに従う作業です。
サーバー会社のバックアップがあれば、自社の鍵管理は考えなくてよいですか。
サービスが提供するバックアップと、自社で作成した暗号化エクスポートを区別します。利用者が管理する範囲は、実際の方式と契約によります。サービスの正式な復元経路と、自社の保管物の回復準備を別々に確認してください。
この記事のiCLUSTA+紹介から、AWS KMSや利用者保管の鍵が標準機能として提供されると推定できません。必要な対象を具体的に示し、公式資料と正式窓口へ照合してください。
試験に失敗したら、別の鍵を順番に試してよいですか。
対象と権限を確認できないまま試行を広げないでください。止まった段階、対象、認められた操作、観察した結果を残し、設計担当や鍵管理の正式窓口へ確認します。秘密が漏れた疑いがある場合は、通常の試験と事故対応を分けます。
原因の切り分け前に元のアーカイブを消したり、鍵を上書きしたりしないようにします。再試験が必要なら、修正した条件と確認する範囲を決め、正式な許可を得て行います。